Monitoreo continuo
Supervisión ininterrumpida de eventos y actividades de seguridad en la red, sistemas y aplicaciones.
24 / 7
PEAR / CENTRO DE OPERACIONES
07 — SEGURIDAD Y DISPONIBILIDAD
Un centro integrado para monitorear, detectar, analizar y responder a las señales que pueden comprometer su operación.
01 / EL CENTRO
Security Operations Center es un centro especializado en ciberseguridad que monitorea, detecta, analiza y responde a amenazas en tiempo real para proteger redes, sistemas TI y TO, aplicaciones, datos y usuarios.
El NOC completa esta mirada cuidando la disponibilidad de la infraestructura y escalando cada evento hasta su responsable.
Conocer el modelo operativo ↘02 / SERVICIOS SOC
Capacidades conectadas para anticipar, contener y aprender de cada señal.
Supervisión ininterrumpida de eventos y actividades de seguridad en la red, sistemas y aplicaciones.
24 / 7Uso de herramientas como SIEM para recopilar, analizar y correlacionar datos en tiempo real.
SIEMIdentificación de actividades sospechosas, patrones y debilidades que pueden indicar ataques.
RISKRespuesta rápida y estructurada desde la identificación hasta la contención y resolución.
IRInvestigación detallada de incidentes para determinar origen, alcance y consecuencias.
TRACEPolíticas y operaciones alineadas con estándares y regulaciones aplicables.
ISO 27001Medidas, tecnologías y políticas contra accesos no autorizados y amenazas externas.
EDGEVigilancia activa e inteligencia de amenazas para proteger identidad y reputación digital.
BRAND03 / MODELO OPERACIONAL
El ciclo Pear combina gestión de riesgos, controles, monitoreo, respuesta y resiliencia para que la operación pueda seguir avanzando.
Diseñar una ruta de protección ↗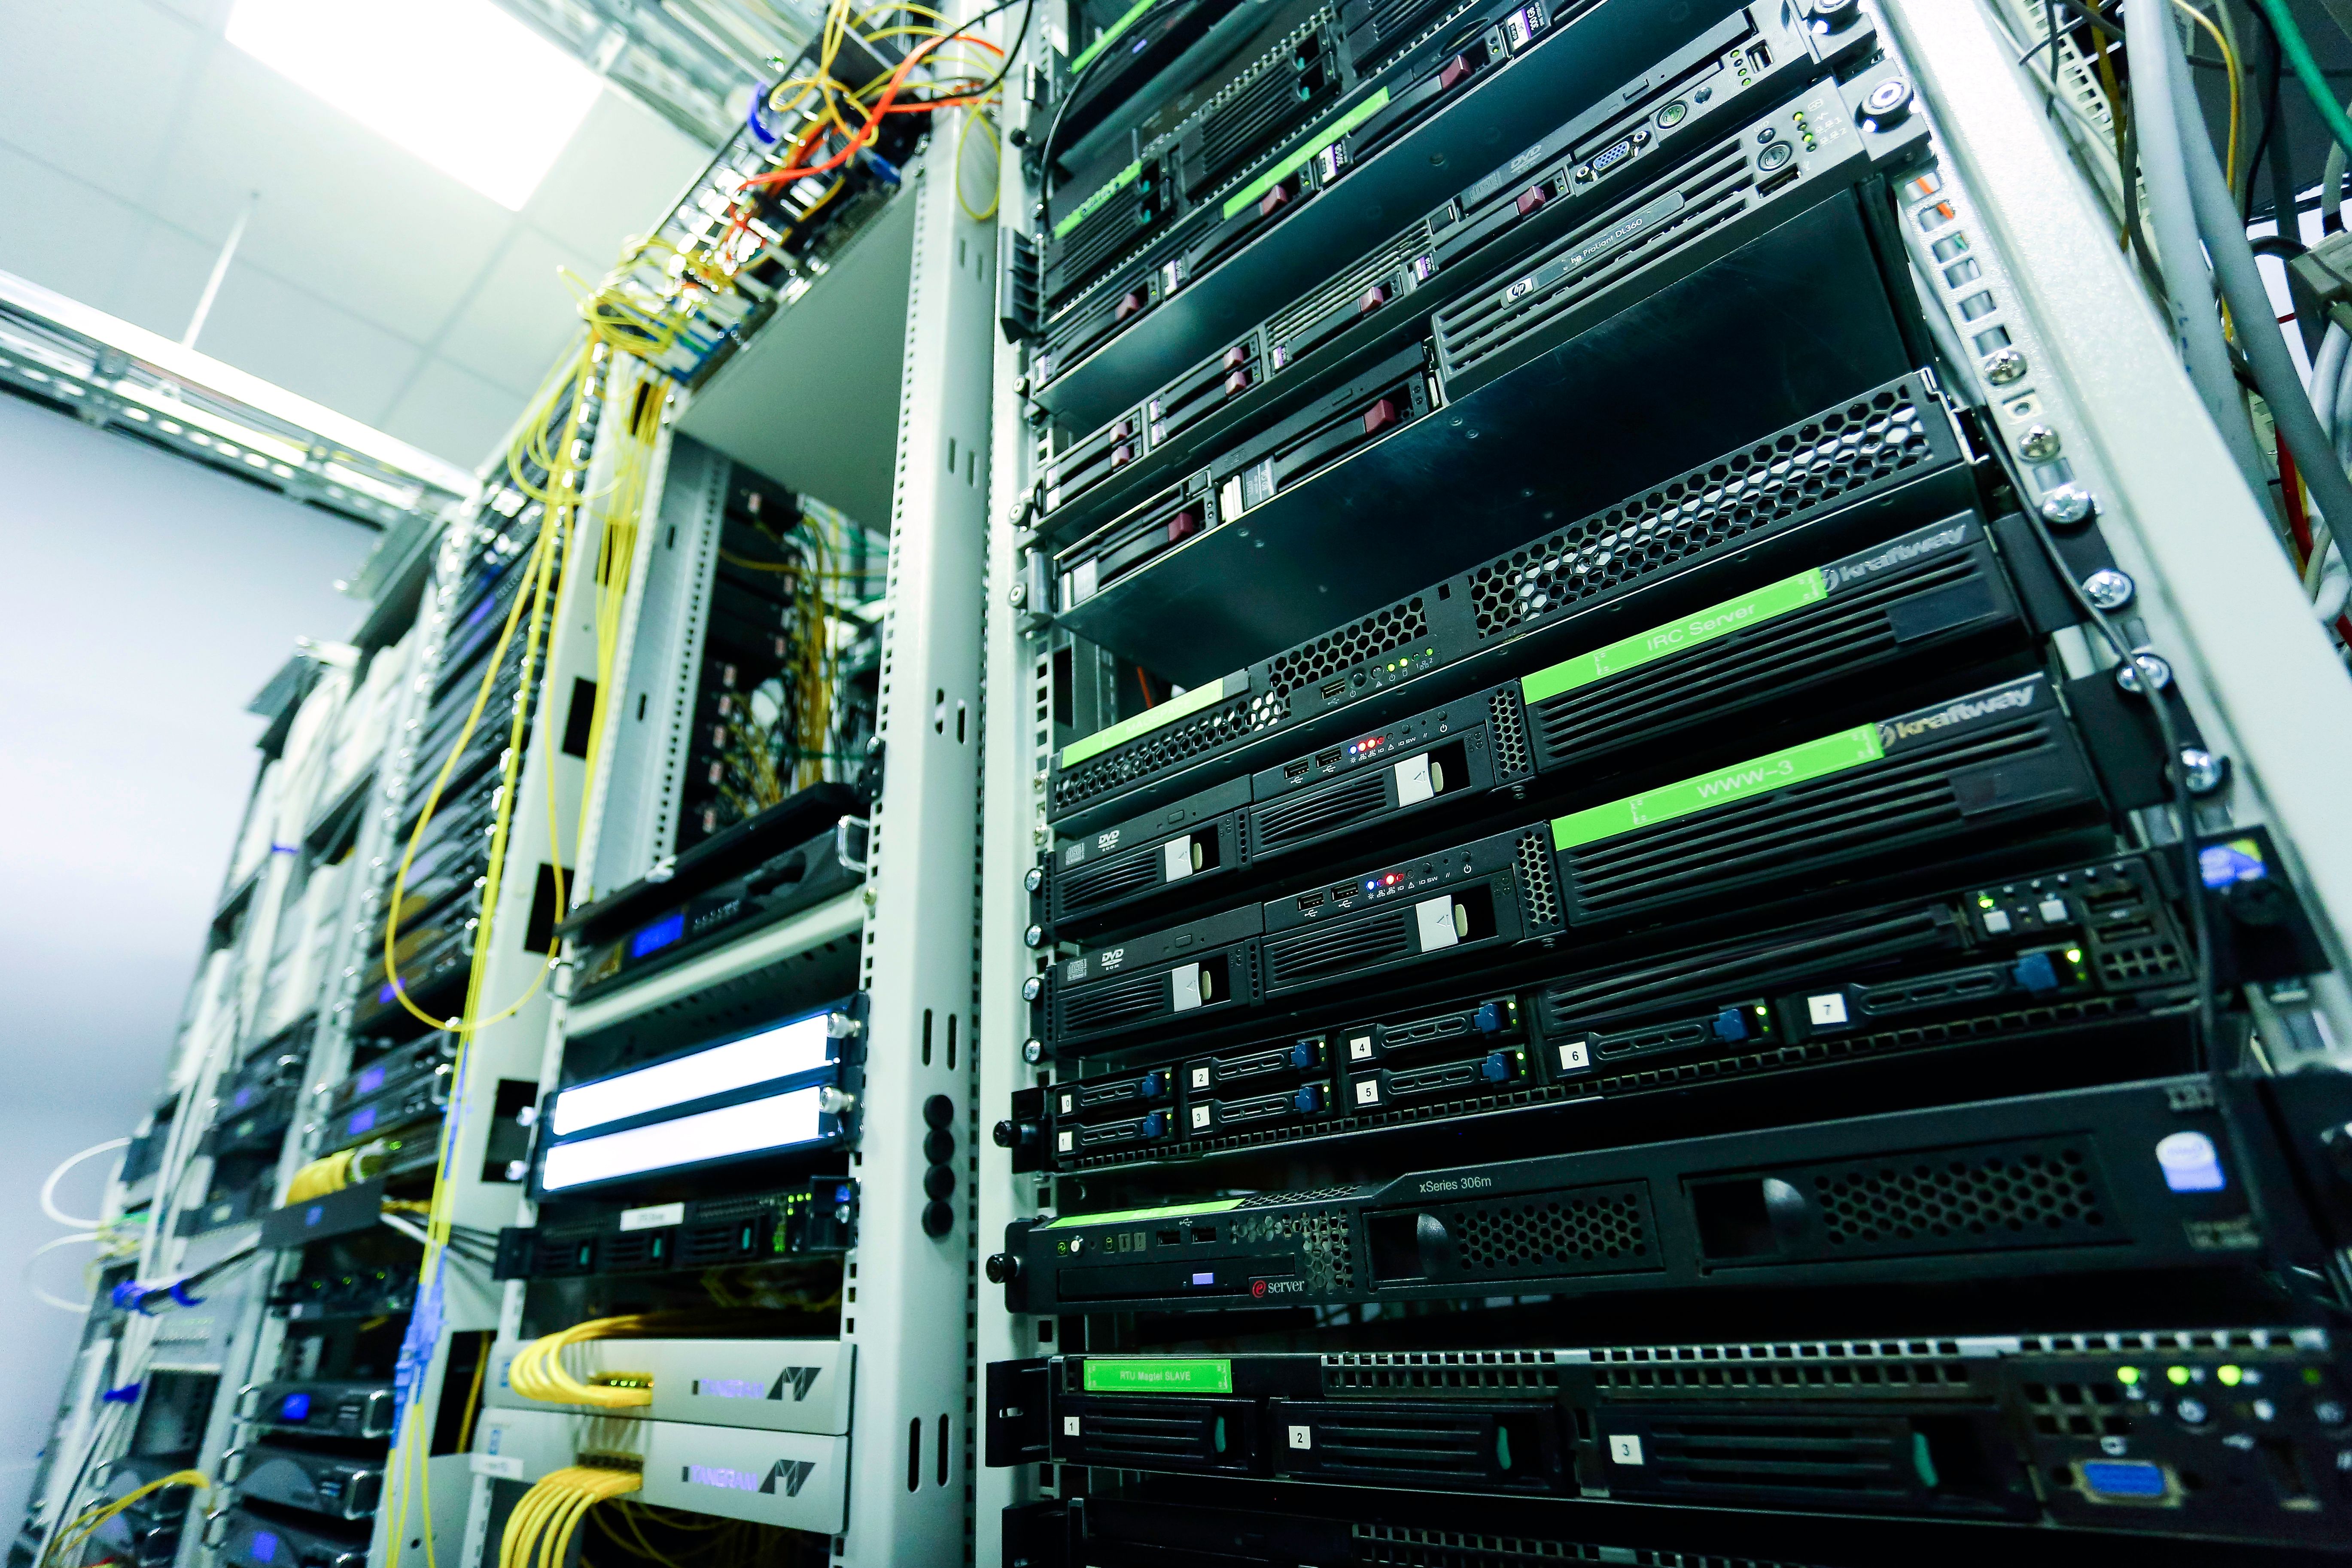 NOC / INFRASTRUCTURE LAYER
04 / NOC
A través del Network Operation Center implementamos un monitoreo integrado para velar por la disponibilidad de las redes y salvaguardar los activos de información y la infraestructura tecnológica.
05 / EQUIPO DE TRABAJO
Roles coordinados para que cada alerta tenga contexto, responsable y siguiente acción.
Observación, clasificación y registro inicial.
Diagnóstico, priorización y contención técnica.
Investigación avanzada, forense y escalamiento.
Coordinación de incidentes y recuperación operativa.
PEAR / SECURITY & CONTINUITY
Conversemos sobre el nivel de monitoreo, respuesta y disponibilidad que necesita su organización.
Hablar con Pear ↗